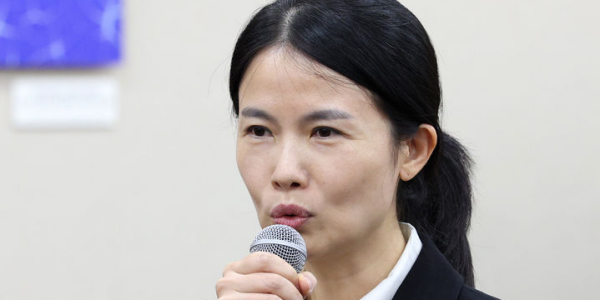
▲ 최주희 티빙 대표이사가 6일 서울 여의도 국회에서 열린 과학기술정보방송통신위원회 국정감사에서 의원 질의에 답변하고 있다. <뉴시스>
국내 플랫폼 가운데 역대 최대 규모로 개인정보가 유출된 회사의 수장이라는 점 때문에 거듭된 사과와 재발 방지 약속에도 국회의원들의 호된 질타를 피하지 못했다.
최근 수년 사이 누적 적자가 수천억 원에 달하는 상황에서 수익 기반을 다지는 동시에 보안 체계를 강화해야 하는 무거운 과제를 안게됐다는 평가가 나온다.
7일 국회 문화체육관광위원회의 문화체육관광부 국정감사에서 최 대표는 개인정보 유출 사태와 관련한 의원들의 거듭된 질의에 “송구하다”는 말을 반복했다.
소비자 피해 보상안과 보안 방지 대책을 발표하며 사태 수습을 시도하고 있지만 4천만 개에 가까운 계정 정보가 외부에 노출됐다는 점에서 낮은 자세를 유지한 것으로 보인다.
소비자들에 대한 보상 규모가 적절한지를 놓고 날카로운 질문도 나왔다.
윤용근 국민의힘 의원은 최 대표에게 자신의 개인정보 가치를 원 단위로 말해달라고 요구했다. 최 대표가 가치를 따질 수 없다고 답하자 보도에서 티빙 보상 패키지의 체감 가치를 약 2만 원으로 평가한 점을 들어 보상이 적절한지 따졌다.
윤 의원은 “국민 개인정보 가치가 약 2만 원에 불과하다는 뜻인가”라고 물었다.
최 대표는 그렇지 않다고 답하며 보상안이 국민과 의원들의 눈높이에 맞지 않는 부분을 이해하고 있다고 밝혔다.
다만 보상 대책을 확대할 의향이 있는지 묻는 질문에는 “적자법인으로서 형편에 맞는 최선을 다했음을 알아달라”고 말했다. 회사가 감당할 수 있는 재정 여건 속에서 보상안을 마련했다는 설명이었다.
티빙은 2023년 1420억 원, 2024년 710억 원, 2025년 698억 원의 영업손실을 냈다. 적자 폭은 줄었지만 지난해 순손실도 893억 원에 이르렀다.
올해 2분기에는 영업이익 60억 원을 내며 2020년 독립법인 출범 이후 처음으로 분기 흑자를 기록했다. 다만 1분기 영업손실이 192억 원이었던 만큼 상반기 전체로는 132억 원의 영업손실을 냈다.
아직 수익 기반을 안정적으로 다져야 하는 상황에서 피해 보상과 재발 방지를 위한 투자 부담도 더해진 것이다.
이날 최 대표 본인도 개인정보 유출 당사자라는 점이 드러났다. 윤 의원이 최 대표의 개인정보도 유출됐느냐고 묻자 최 대표는 “그렇다”고 답했다.
전날 과학기술정보방송통신위원회의 과학기술정보통신부 국정감사에서도 최 대표는 피싱 예방보험과 엔터테인먼트 이용 포인트·쿠폰 등을 제공했다고 설명하며 보상안이 국민 눈높이에 부족한 부분을 인정했다.

▲ 티빙이 급성장한 외형에 걸맞은 보안 투자와 수익성 확보 과제를 안고 있다. 사진은 서울 마포구 상암동에 위치한 티빙 본사의 모습. <티빙>
당시 최 대표는 김정훈 우아한형제들 정보보호최고책임자(CISO), 임한욱 토스페이먼츠 대표, 홍승일 힐링페이퍼 대표, 박수경 듀오 대표와 일렬로 서서 질문을 받았다. 개인정보 유출 사고와 관련해 출석한 기업 관계자들은 차례로 답변하고 사과했다.
보안 관리에 관한 질의에서는 티빙의 외형 성장에 조직과 투자가 충분히 따라갔는지가 쟁점이 됐다.
티빙 매출은 2021년 1315억 원에서 2024년 4355억 원으로 지속 증가했다. 지난해에는 약 4060억 원으로 감소했지만 2021년과 비교하면 3배 이상 커졌다.
모바일인덱스 집계에 따르면 매년 12월 기준 월간활성이용자(MAU) 또한 2021년 421만 명에서 2025년 734만 명으로 매년 늘었다.
이훈기 더불어민주당 의원은 티빙 매출액이 2020년 155억 원에서 2025년 4068억 원으로 26.2배로 늘었지만 외주인력을 제외한 내부 정보보호 전담인력은 4명에 불과하다고 지적했다.
최 대표는 “작은 기업에서 커나가면서 정보보호에 투자액이 는 건 맞지만 충분한지 미처 살펴보지 못했다”고 말했다. 커진 서비스 규모에 맞춰 보안 투자의 적정성을 점검하지 못했다는 답변이었다.
사고 이전에 발견한 취약점에 대한 대응도 이틀 연속 도마 위에 올랐다.
이 의원이 모의해킹 이후 대응 과정을 짚자 최 대표는 “당시 지적된 프로젝트에 한해서는 개선을 했는데 좀 더 본질적인 프로세스나 시스템을 개선했어야 했다”고 답했다.
개별 프로젝트의 문제는 고쳤지만 회사 전반의 보안 관리 개선으로 연결하지 못했다는 점을 인정한 것이다.
7일 윤용근 의원 또한 2024년 모의해킹에서 접속키 노출의 취약점을 지적받은 뒤 후속 대응이 부족했다고 추궁했다. 최 대표는 이후 프로젝트까지 근본적으로 대비했어야 했다며 막아낼 수 있었던 부분에서 대응이 미흡했음을 인정했다.
최 대표는 이틀 연속 글로벌 수준의 보안 체계를 갖추겠다고 강조했다. 인력과 투자액을 늘려 제로트러스트 기반의 보안을 구축하겠다고 밝혔으며 보안 수준을 글로벌 수준까지 끌어올리는 데 책임을 다하겠다고 약속했다. 이솔 기자