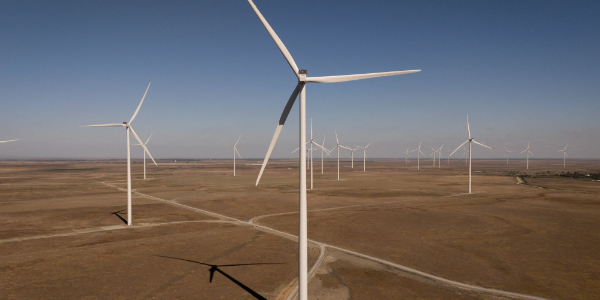
▲ 루마니아 브자우 지역에 위치한 풍력 터빈들이 바람을 받아 회전하고 있다. <연합뉴스>
6일(현지시각) 로이터는 인터넷 보안업체 '모다트'와 네덜란드 국가 사이버 보안센터 등의 공동 연구 결과를 인용해 유럽의 풍력 및 태양광 발전소 관리 시스템 수천 곳이 인터넷을 통한 공격에 취약점을 노출하고 있는 것으로 나타났다고 보도했다.
수피안 엘 야드마니 모다트 연구원은 로이터와 인터뷰에서 "조사 대상 가운데 약 181곳은 우리가 완전히 통제를 가져오는 것도 가능했을 것으로 추정된다"며 "한 풍력 터빈을 컨트롤하는 웹 페이지에는 실시간 데이터, 시작, 정지, 재설정 기능, 위치 정보 등이 모두 표시됐다"고 설명했다.
이어 "우리가 몇 시간 만에 파악할 수 있다면 해킹 공격자도 비슷한 시간 안에 파악할 수 있다"며 "발전소 관리자들은 인터페이스를 즉시 인터넷 연결에서 차단해야 할 것"이라고 강조했다.
모다트와 네덜란드 국가 사이버 보안센터에 따르면 유럽 국가 35개국에 위치한 태양광 발전소 7942곳, 풍력 발전소 605곳이 취약점을 인터넷에 그대로 노출하고 있는 것으로 집계됐다.
이들 발전소 대다수가 관리자 로그인 페이지를 그대로 온라인에 무방비하게 노출하고 있는 것으로 나타났다.
국가별로 보면 태양광 발전소 취약점 노출 문제가 가장 심각한 곳은 스페인(2766곳)이며 그리스(1860곳), 독일(672곳) 등이 그 뒤를 이었다.
풍력 발전소 취약점 노출 문제가 가장 심각한 곳은 독일(212곳)과 이탈리아(192곳) 등이었다.
로이터는 유럽연합 사이버보안청, 독일, 이탈리아, 스페인 등 국가의 관련 당국에 논평을 요청했으나 답변을 받지 못했다고 전했다. 손영호 기자