[비즈니스포스트] 금융당국이 금융회사 해킹 사고에 대한 과징금 부과 기준과 최고경영자(CEO)의 정보보호 책임을 강화하는 입법에 힘을 싣고 있다.
최근 금융사에서 해킹 사고가 잇달아 벌어지고 더불어민주당도 국정감사 이후 관련 법안의 우선 처리를 추진하겠다고 밝힌 가운데 과징금 산정 기준과 금융회사 경영진의 책임 범위가 입법 과정의 쟁점으로 떠오를 것으로 보인다.
4일 금융당국과 국회 움직임을 종합하면 금융권 해킹 사고에 매출액의 최대 3%에 해당하는 과징금을 부과할 수 있도록 하는 전자금융거래법 개정안의 입법 추진에 무게가 실리고 있다.
금융당국은 사고 발생 이후의 제재 강화뿐 아니라 선제적인 보안관리와 금융회사 경영진의 책임도 강조하고 있다.
앞서 이찬진 금융감독원장은 3일 금감원 임원회의에서 "기본 통제 부실, 보안 취약점 방치 등으로 해킹 사고가 발생한 경우, 징벌적 과징금(매출액의 3%)을 예외 없이 부과할 수 있도록 전자금융거래법 개정안 통과를 위해 국회와 적극 소통하겠다"라고 밝혔다.
이 원장은 이어 "금융회사 스스로 보안 위협과 취약점을 선제적으로 식별·대응하는 전사적 차원의 자율 보안 체계를 조속히 확립하는 것이 무엇보다 중요하다"며 "종투사와 보험사 등 대형 금융사의 경우 기존에 밝혔던 은행권 검사·제재 방침과 동일하게 CEO 등 경영진의 책임까지 엄중하게 물을 것"이라고 덧붙였다.
국회 정무위원회에서도 관련 입법 논의에 박차가 가할 것으로 보인다. 11월 정무위 법안심사소위원회에서 해당 법율안을 둘러싼 법안 심사가 진행될 가능성이 제기된다.
현재 전자금융거래법은 금융회사 등이 전자 금융거래 정보를 부당하게 제공하거나 누설하는 등의 행위에 최대 50억 원의 과징금을 부과할 수 있도록 하고 있다.
반면 국회에 계류된 전자금융거래법 개정안은 해킹 등 침해사고로 인한 정보 유출까지 과징금 부과 대상으로 확대하고 상한을 매출액의 3%로 높이는 내용을 담고 있다.
여권이 해당 개정안 입법에 나선다면 과징금 산정 기준과 금융회사의 책임 인정 범위가 주요 쟁점이 될 것으로 보인다. 특히 전체 매출액을 기준으로 삼을지, 실제 위반행위와 관련된 매출액도 함께 고려할지, 논의가 이어질 것으로 보인다. 여기에 개인신용정보 유출을 규율하는 신용정보법과의 관계도 검토해야 한다.
국회에는 현재 정무위원장을 맡고 있는 유동수 민주당 의원과 김용만 민주당 의원이 각각 대표발의한 전자금융거래법 개정안이 계류돼 있다.
앞서 금융위원회는 7월31일 중대한 보안 사고에 전체 매출액의 3% 이내 과징금을 부과하고 정보보호최고책임자(CISO)의 권한을 강화하는 입법을 지원하겠다고 밝힌 바 있다. 이러한 방향은 유동수 의원안의 주요 내용과 상당 부분 겹쳐 유 의원안을 중심으로 논의가 진행될 가능성이 높다.
유 의원이 지난해 11월28일 발의한 개정안은 금융회사 대표이사를 전자금융거래 안전성 확보와 이용자 보호의 최종 책임자로 명시하고, CISO의 이사회 의결을 통한 임면과 독립적인 업무 수행을 보장하는 내용을 담고 있다.
침해사고로 전자금융거래정보나 개인신용정보가 유출되면 전체 매출액의 3% 이하 과징금을 부과할 수 있도록 하고, 보완 조치 명령이나 시정명령을 이행하지 않을 때는 5000만 원 이하의 이행강제금을 부과하도록 했다.
이와 별도로 김 의원이 올해 4월23일 발의한 개정안은 금융회사의 내부 보안관리계획 수립 등 기술적·관리적·물리적 보안 조치를 의무화하고, 정보 유출 사고가 발생하면 매출액의 3% 이하 과징금을 부과할 수 있도록 했다. 다만 법정 보안 조치를 모두 이행했다면 해당 사고에 따른 과징금을 부과하지 않도록 한 점에서 유 의원안과 차이가 있다. 보안 조치 의무 자체를 위반하면 사고 발생 여부와 별개로 과태료를 부과할 수 있는 근거도 마련했다.
최근 잇따른 금융권 해킹 사고는 관련 입법 논의의 동력으로 작용할 것으로 보인다.
금융위원회가 10월14일 발표한 자료를 보면, 발표 당시까지 16개 금융회사에서 침해사고가 확인됐으며 개인정보 유출 규모는 약 10만 건으로 집계됐다. 금융회사 555곳을 대상으로 실시한 보안 체크리스트 점검에서도 130곳이 보안패치와 관제 체계 등의 미흡 사항을 보고했다.
민주당도 금융권 해킹 사고에 대응하기 위한 법 개정에 속도를 내겠다는 방침을 밝혔다.
한병도 민주당 원내대표는 10월20일 국회에서 열린 제5차 국정감사 대책 회의에서 "국감 이후 전자금융거래법 개정안 심사에 속도를 내 정보 보호 관리, 공시와 제재 체계를 강화하겠다"라고 말했다.
정무위 여당 간사를 맡고 있는 박상혁 민주당 의원도 10월8일 국정감사 대책 회의에서 국감 이후 열리는 정무위 법안소위에서 정보보호 관리 체계와 제재를 강화하는 전자금융거래법 개정안을 우선 처리하겠다는 방침을 밝혔다. 권석천 기자
최근 금융사에서 해킹 사고가 잇달아 벌어지고 더불어민주당도 국정감사 이후 관련 법안의 우선 처리를 추진하겠다고 밝힌 가운데 과징금 산정 기준과 금융회사 경영진의 책임 범위가 입법 과정의 쟁점으로 떠오를 것으로 보인다.
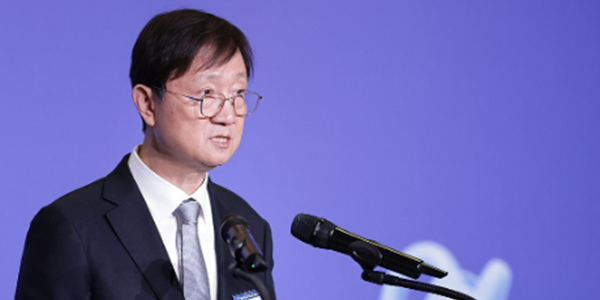
▲ 이찬진 금융감독원장이 3일 서울 영등포구 여의도 FKI타워에서 열린 퇴직연금 오래오래 캠페인 출범식에서 인사말을 하고 있다. <연합뉴스>
4일 금융당국과 국회 움직임을 종합하면 금융권 해킹 사고에 매출액의 최대 3%에 해당하는 과징금을 부과할 수 있도록 하는 전자금융거래법 개정안의 입법 추진에 무게가 실리고 있다.
금융당국은 사고 발생 이후의 제재 강화뿐 아니라 선제적인 보안관리와 금융회사 경영진의 책임도 강조하고 있다.
앞서 이찬진 금융감독원장은 3일 금감원 임원회의에서 "기본 통제 부실, 보안 취약점 방치 등으로 해킹 사고가 발생한 경우, 징벌적 과징금(매출액의 3%)을 예외 없이 부과할 수 있도록 전자금융거래법 개정안 통과를 위해 국회와 적극 소통하겠다"라고 밝혔다.
이 원장은 이어 "금융회사 스스로 보안 위협과 취약점을 선제적으로 식별·대응하는 전사적 차원의 자율 보안 체계를 조속히 확립하는 것이 무엇보다 중요하다"며 "종투사와 보험사 등 대형 금융사의 경우 기존에 밝혔던 은행권 검사·제재 방침과 동일하게 CEO 등 경영진의 책임까지 엄중하게 물을 것"이라고 덧붙였다.
국회 정무위원회에서도 관련 입법 논의에 박차가 가할 것으로 보인다. 11월 정무위 법안심사소위원회에서 해당 법율안을 둘러싼 법안 심사가 진행될 가능성이 제기된다.
현재 전자금융거래법은 금융회사 등이 전자 금융거래 정보를 부당하게 제공하거나 누설하는 등의 행위에 최대 50억 원의 과징금을 부과할 수 있도록 하고 있다.
반면 국회에 계류된 전자금융거래법 개정안은 해킹 등 침해사고로 인한 정보 유출까지 과징금 부과 대상으로 확대하고 상한을 매출액의 3%로 높이는 내용을 담고 있다.
여권이 해당 개정안 입법에 나선다면 과징금 산정 기준과 금융회사의 책임 인정 범위가 주요 쟁점이 될 것으로 보인다. 특히 전체 매출액을 기준으로 삼을지, 실제 위반행위와 관련된 매출액도 함께 고려할지, 논의가 이어질 것으로 보인다. 여기에 개인신용정보 유출을 규율하는 신용정보법과의 관계도 검토해야 한다.
▲ 국회 정무위원장인 유동수 더불어민주당 의원(오른쪽)과 여당 간사인 박상혁 민주당 의원이 10월19일 국회 정무위에서 열린 금융감독원 등에 대한 국정감사에서 대화하고 있다. <연합뉴스>
국회에는 현재 정무위원장을 맡고 있는 유동수 민주당 의원과 김용만 민주당 의원이 각각 대표발의한 전자금융거래법 개정안이 계류돼 있다.
앞서 금융위원회는 7월31일 중대한 보안 사고에 전체 매출액의 3% 이내 과징금을 부과하고 정보보호최고책임자(CISO)의 권한을 강화하는 입법을 지원하겠다고 밝힌 바 있다. 이러한 방향은 유동수 의원안의 주요 내용과 상당 부분 겹쳐 유 의원안을 중심으로 논의가 진행될 가능성이 높다.
유 의원이 지난해 11월28일 발의한 개정안은 금융회사 대표이사를 전자금융거래 안전성 확보와 이용자 보호의 최종 책임자로 명시하고, CISO의 이사회 의결을 통한 임면과 독립적인 업무 수행을 보장하는 내용을 담고 있다.
침해사고로 전자금융거래정보나 개인신용정보가 유출되면 전체 매출액의 3% 이하 과징금을 부과할 수 있도록 하고, 보완 조치 명령이나 시정명령을 이행하지 않을 때는 5000만 원 이하의 이행강제금을 부과하도록 했다.
이와 별도로 김 의원이 올해 4월23일 발의한 개정안은 금융회사의 내부 보안관리계획 수립 등 기술적·관리적·물리적 보안 조치를 의무화하고, 정보 유출 사고가 발생하면 매출액의 3% 이하 과징금을 부과할 수 있도록 했다. 다만 법정 보안 조치를 모두 이행했다면 해당 사고에 따른 과징금을 부과하지 않도록 한 점에서 유 의원안과 차이가 있다. 보안 조치 의무 자체를 위반하면 사고 발생 여부와 별개로 과태료를 부과할 수 있는 근거도 마련했다.
최근 잇따른 금융권 해킹 사고는 관련 입법 논의의 동력으로 작용할 것으로 보인다.
금융위원회가 10월14일 발표한 자료를 보면, 발표 당시까지 16개 금융회사에서 침해사고가 확인됐으며 개인정보 유출 규모는 약 10만 건으로 집계됐다. 금융회사 555곳을 대상으로 실시한 보안 체크리스트 점검에서도 130곳이 보안패치와 관제 체계 등의 미흡 사항을 보고했다.
민주당도 금융권 해킹 사고에 대응하기 위한 법 개정에 속도를 내겠다는 방침을 밝혔다.
한병도 민주당 원내대표는 10월20일 국회에서 열린 제5차 국정감사 대책 회의에서 "국감 이후 전자금융거래법 개정안 심사에 속도를 내 정보 보호 관리, 공시와 제재 체계를 강화하겠다"라고 말했다.
정무위 여당 간사를 맡고 있는 박상혁 민주당 의원도 10월8일 국정감사 대책 회의에서 국감 이후 열리는 정무위 법안소위에서 정보보호 관리 체계와 제재를 강화하는 전자금융거래법 개정안을 우선 처리하겠다는 방침을 밝혔다. 권석천 기자