[비즈니스포스트] 금융위원회가 해킹 사고를 겪은 금융보안원에 업무 전반의 근본적 쇄신과 재발방지 대책 마련을 주문했다.
금융위원회는 16일 신진창 부위원장이 서울 여의도 금융보안원에서 박상원 금융보안원장을 면담했다고 밝혔다.
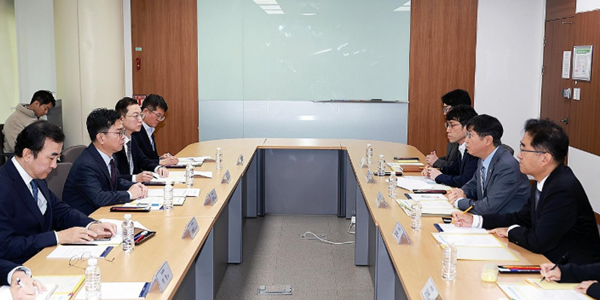
신 부위원장은 "금융보안원은 가장 높은 수준의 보안역량을 갖춰 금융권의 모범이 돼야 한다"며 "업무 전반을 근본적으로 쇄신하고 실효성 있는 재발방지 대책을 조속히 마련해 달라"고 당부했다.
금융위는 침해사고 대응기관에서 사고가 난 데 깊은 유감을 표명했다. 사고 원인을 철저히 조사하고 IT시스템 전반도 신속히 재점검할 것을 지시했다.
금융보안원은 9일 상시평가 시스템에서 외부의 비정상적 접근으로 정보가 유출된 사실을 확인했다고 10일 밝혔다. 상시평가 시스템은 금융회사가 평가에 필요한 행정서식 등을 제출하는 시스템이다.
금융보안원이 10일까지 확인한 유출 정보는 행정서식 약 200건, 개인정보 300여 건, 시스템 이용자 정보 350여 건이다. 주민등록번호 등 고객 민감정보 유출은 없었다.
신진창 부위원장은 "금융보안원에 대한 국민 기대가 작지 않다"며 "사고 수습은 물론 정부와 함께 추진하는 전 금융권 보안 전수점검 등 주요 과제도 차질 없이 이행해 달라"고 강조했다. 권동규 기자
금융위원회는 16일 신진창 부위원장이 서울 여의도 금융보안원에서 박상원 금융보안원장을 면담했다고 밝혔다.
▲ 신진창 금융위원회 부위원장(왼쪽에서 두 번째)이 16일 서울 여의도 금융보안원 사무소에서 박상원 금융보안원장(오른쪽에서 두 번째)과 면담하고 있다. <연합뉴스>
신 부위원장은 "금융보안원은 가장 높은 수준의 보안역량을 갖춰 금융권의 모범이 돼야 한다"며 "업무 전반을 근본적으로 쇄신하고 실효성 있는 재발방지 대책을 조속히 마련해 달라"고 당부했다.
금융위는 침해사고 대응기관에서 사고가 난 데 깊은 유감을 표명했다. 사고 원인을 철저히 조사하고 IT시스템 전반도 신속히 재점검할 것을 지시했다.
금융보안원은 9일 상시평가 시스템에서 외부의 비정상적 접근으로 정보가 유출된 사실을 확인했다고 10일 밝혔다. 상시평가 시스템은 금융회사가 평가에 필요한 행정서식 등을 제출하는 시스템이다.
금융보안원이 10일까지 확인한 유출 정보는 행정서식 약 200건, 개인정보 300여 건, 시스템 이용자 정보 350여 건이다. 주민등록번호 등 고객 민감정보 유출은 없었다.
신진창 부위원장은 "금융보안원에 대한 국민 기대가 작지 않다"며 "사고 수습은 물론 정부와 함께 추진하는 전 금융권 보안 전수점검 등 주요 과제도 차질 없이 이행해 달라"고 강조했다. 권동규 기자