HUFFPOST
HUFFPOST
기업과산업  소비자·유통

놀유니버스 고객·임직원 개인정보 유출, 숙소 예약정보와 구매금액 등 포함

이솔 기자 sollee@businesspost.co.kr
확대 축소
공유하기
페이스북 공유하기 X 공유하기 네이버 공유하기 카카오톡 공유하기 유튜브 공유하기 url 공유하기 인쇄하기

[비즈니스포스트] 놀유니버스에서 고객과 임직원, 협력사 관계자의 개인정보가 유출되는 사고가 발생했다.

26일 놀유니버스에 따르면 22일 오전 2시5분경 외부 공격자가 시스템의 보안 취약점을 이용해 옛 인터파크투어 국내숙소 예약자 정보 조회 기능에 비정상적으로 접근했다.
 
놀유니버스 고객·임직원 개인정보 유출, 숙소 예약정보와 구매금액 등 포함
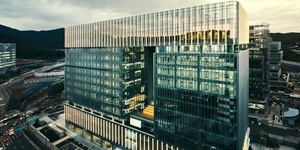
▲ 놀유니버스에서 고객과 임직원 등의 개인정보 유출 사고가 발생했다. 사진은 
경기 성남시 판교 제2테크노밸리에 위치한 놀유니버스 사옥 텐엑스타워의 모습. <놀유니버스>

개인정보 유출 대상은 예약일 기준 올해 2월15일부터 9월8일까지 구 인터파크투어에서 국내숙소를 예약한 고객이다.

유출된 정보는 회원 아이디와 회원번호, 예약자명, 이용자명, 전화번호, 이메일주소, 상품명, 구매금액, 이용일자 등 9개 항목이다.

인터파크투어의 항공·해외숙소·투어·티켓 예약과 놀(NOL) 서비스 예약은 이번 유출 대상에 포함되지 않았다. 피해 고객 수와 유출된 예약 건수는 공개되지 않았다.

앞서 19일 오전 2시40분경에는 외부 공격자가 놀유니버스 임직원 정보 조회 기능에 비정상적으로 접근하는 사고가 발생했다.

이 사고로 일부 임직원의 이름과 전화번호, 회사 이메일, 사번, 암호화된 내부 시스템 접속용 비밀번호가 유출됐다. 놀유니버스는 이용자 2명과 일부 협력사 관계자의 개인정보도 유출된 것으로 파악했다.

놀유니버스는 사고를 인지한 뒤 공격에 이용된 접근 경로를 차단하고 보안 취약점을 보완했다고 밝혔다. 비정상적인 접근 탐지·차단 체계를 강화하고 한국인터넷진흥원(KISA)에 기술 지원을 신청했다.

또한 보안 취약점 개선을 위해 구 인터파크투어의 일부 과거 숙소 예약내역 조회 기능을 일시 중단했다. 개인정보 유출 사실은 관계기관에 신고하고 피해 고객에게 개별 안내했다.

놀유니버스는 현재 침해 경로와 유출 범위를 조사하고 있으며 조사 결과를 토대로 보안 체계를 강화하겠다는 방침이다. 이솔 기자

최신기사

이 대통령 "CPTPP 가입 피할 수 없어", "연내 신청 보류·임기 내 타결 어려워"
[박혜린 기자의 내돈내굴] 금리악재 반영된 금값 반등시기 언제쯤, "저가 매수전략 유효..
세계 ESS 배터리용 리튬 수요 2030년까지 연평균 5% 성장 전망, "지난 2년간보..
LIGD&A '임원 뇌물비리' 국감서 진실공방, 신익현 "뇌물 마련 불가능" 정면돌파 선택
유니드 지정학적 리스크 '빨간불', 이우일 전기요금·공장 증설에서 수익성 활로 찾는다
'국내생산 세액공제' 보완 논의 급물살, 정부 '전기차 추가·공제한도 확대' 가능성 주목
[26일 오!정말] 민주당 최민희 "AI 판사 도입을 강력히 제안한다"
국회 행안위 '23대 총선 선거구획정위원' 9명 확정, 선거구 재편 논의 본격화
하나증권 증시 위축에 수익 다변화 속도전, '하나금융 비은행 견인' 강성묵 연임 힘 실린다
[오늘Who] 배재규 한투운용 홍콩 ETF 본격화, 인적분할 앞두고 해외서 새 성장동력..
KoreaWho

댓글 (0)

  • - 200자까지 쓰실 수 있습니다. (현재 0 byte / 최대 400byte)
  • - 저작권 등 다른 사람의 권리를 침해하거나 명예를 훼손하는 댓글은 관련 법률에 의해 제재를 받을 수 있습니다.
  • - 타인에게 불쾌감을 주는 욕설 등 비하하는 단어가 내용에 포함되거나 인신공격성 글은 관리자의 판단에 의해 삭제 합니다.