HUFFPOST
HUFFPOST
기업과산업  공기업

SR ‘정보보호 국제 표준인증’ 4종 3년 연속 유지, 통합 갱신심사 통과

장상유 기자 jsyblack@businesspost.co.kr
확대 축소
공유하기
페이스북 공유하기 X 공유하기 네이버 공유하기 카카오톡 공유하기 유튜브 공유하기 url 공유하기 인쇄하기

[비즈니스포스트] 수서고속철(SRT) 운영사 에스알(SR)이 정보보호 관리체계 역량을 입증했다.

에스알은 국제표준화기구(ISO)가 제정한 정보보호 관련 표준 4개의 통합 갱신심사를 통과했다고 20일 밝혔다.
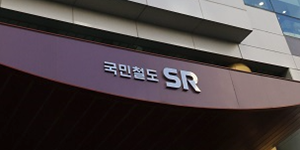
 
SR ‘정보보호 국제 표준인증’ 4종 3년 연속 유지, 통합 갱신심사 통과
▲ 에스알이 국제표준화기구(ISO)가 제정한 정보보호 관련 표준인증 4개의 통합 갱신심사를 통과했다.

이번 통합인증은 국제표준화기구가 지정한 인증기관(DNV)의 심사로 진행됐다.

이로써 에스알은 정보보호 경영시스템 인증 ‘ISO27001’, 개인정보보호 경영시스템 인증 ‘ISO27701’, 클라우드 서비스 정보보호 및 개인정보 보호 국제표준 2종 ‘ISO27017’ 및 ‘ISO27018’을 3년 연속 이어갔다.

ISO27001은 조직의 정보보호 경영시스템을 구축, 이행, 유지관리, 모니터링 및 개선하기 위한 요건을 담고 있다. 취득일로부터 3년 동안 인증이 유효하고 획득 뒤 연간 1회 사후 심사를 받는다.

특히 에스알은 이번 정보보호 경영시스템 인증에서 2013년도가 아닌 2022년도 최신 버전으로 전환해 심사를 받았다.

ISO27701과 ISO27017 및 ISO27018은 ISO27001 국제표준에 따른 정보보호 관리체계를 수립 및 운영하는 조직에서 추가 요구사항 이행 등을 관련 사항이 조직에 도입되고 적용할 수 있는지를 확인한다.

이종국 에스알 대표이사는 “적극적 정보보호 관리체계 운영 및 관리로 더욱 안전하고 신뢰할 수 잇는 서비스를 제공하도록 노력하겠다”고 말했다. 장상유 기자
최신기사

'AI 인류 멸망론'에 앤트로픽 CEO "AI 개발속도 늦춰야", 오픈AI·구글 AI ..
내년 비거주 1주택 종부세 늘어난다, '시가 43억' 기준 429만 원 더 내야
5대 금융지주 연말 임기만료 CEO 54명, KB금융발 깜짝 세대교체 이어질지 주목
개인통관고유부호 도용 신고 7만1440건으로 3배 증가, 해외직구 늘어난 탓
6년간 사이버 침해사고 8500여 건 발생, 피해기업 80% 이상이 중소기업
샌디스크 한국 엔지니어 채용 확대, 삼성전자 SK하이닉스 반도체 인재 노린다
경제부총리 후보 이형일 "금투세 도입할지는 시장 충분히 안정된 후 검토"
서울 아파트값 83주 연속 상승, 오세훈 "상승률이 노무현·문재인 정부 넘어서"
올해 20대 취업자 감소 외환위기 이후 최대, 30대는 5년 연속 증가세
개인투자자 9월 들어 '삼성잔자 SK하이닉스' 주식 매도 전환, 대규모 자사주 매입이 ..
KoreaWho

댓글 (0)

  • - 200자까지 쓰실 수 있습니다. (현재 0 byte / 최대 400byte)
  • - 저작권 등 다른 사람의 권리를 침해하거나 명예를 훼손하는 댓글은 관련 법률에 의해 제재를 받을 수 있습니다.
  • - 타인에게 불쾌감을 주는 욕설 등 비하하는 단어가 내용에 포함되거나 인신공격성 글은 관리자의 판단에 의해 삭제 합니다.