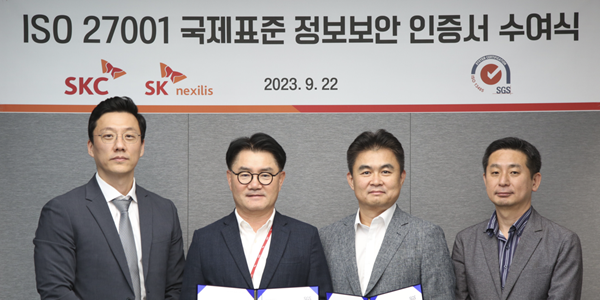
| ▲ 최갑룡 SKC ESG추진부문장(왼쪽에서 2번째), 노영주 SK넥실리스 경영지원부문장(왼쪽에서 3번째) 등 관계자들이 22일 서울 종로구 SKC 본사에서 열린 'ISO 27001 국제표준 정보보안 인증서 수여식' 뒤 기념촬영을 하고 있다. < SKC > |
SKC는 22일 서울 종로구 SKC 본사에서 SK넥실리스와 함께 국제표준화기구(ISO)의 정보보호경영시스템 국제표준인 ‘ISO 27001’ 인증서를 받았다고 24일 밝혔다.
ISO 27001은 국제표준화기구의 글로벌 인증으로 정보보안 분야에서 가장 권위 있는 인증으로 꼽힌다.
이 인증을 받기 위해서는 정보보호에 관한 경영진의 방향성과 각종 정보보안 시스템, 구성원의 정보보호 인식 등 100여 개가량 항목의 진단을 거쳐야 한다.
SKC는 엄격한 진단을 거친 이 인증 획득을 통해 국제표준의 요구사항에 충족하는 정보보호보호경영시스템 구축 성과를 공식적으로 인정받게 됐다고 설명했다.
SKC와 SK넥실리스는 앞으로도 ‘정보유출 건수 제로(0)’ 실적을 지속적으로 이어 나가겠다는 목표를 세웠다. 또 두 회사와 동일한 정보보호경영시스템을 다른 모든 투자사와 해외 법인에도 적용하겠다는 계획을 세웠다.
SKC 관계자는 “앞으로도 빈틈없는 정보보호 경영을 통해 고객사를 비롯한 이해관계자들로부터 신뢰를 받을 수 있도록 최선을 다하겠다”고 말했다. 장상유 기자